⚠️ ALERTA ACTIVA: Esta vulnerabilidad ya está siendo explotada. Los gobiernos de la UE, Reino Unido y EE.UU. recomiendan parchar de inmediato o desconectar los sitios afectados. Si administras un servidor con PHP, este artículo es urgente.

¿Qué pasó?

El 21 de octubre de 2026, el equipo de seguridad de PHP lanzó parches de emergencia para dos vulnerabilidades críticas que afectan prácticamente toda versión de PHP desde la 5.4. Las fallas, identificadas como CVE-2026-109618 y CVE-2026-109619, permiten a atacantes no autenticados ejecutar código arbitrario en el servidor, lo que en ciberseguridad se conoce como RCE (Remote Code Execution).

PHP es el lenguaje de programación del servidor más usado en el mundo: impulsa el 69% de todos los sitios web, según W3Techs. Eso incluye WordPress, Drupal, Joomla y millones de aplicaciones web a nivel global.

Las dos vulnerabilidades explicadas

CVE-2026-109618: Corrupción por límite de memoria

Cuando PHP alcanza su límite de memoria (memory_limit) mientras procesa una solicitud, puede interrumpirse con datos internos solo parcialmente inicializados. El problema: al limpiar esa solicitud fallida, PHP puede tratar esos datos inválidos como válidos, abriendo una ventana para que un atacante inyecte código.

Indicador de compromiso: picos de errores HTTP 500 precedidos de solicitudes multipart inusuales, o errores de “memory limit exceeded” que no cuadraban antes.

CVE-2026-109619: Estado global obsoleto entre solicitudes

En servidores que reutilizan procesos PHP para múltiples solicitudes (como mod_php en Apache), el estado interno de una solicitud puede “sobrevivir” en memoria después de ser liberado. Si una solicitud posterior usa ese estado antes de que se reinicialice, un atacante puede aprovecharlo para tomar control.

Lo más grave: los investigadores de Wiz Research demostraron que es posible leer la memoria del proceso PHP, que puede contener contraseñas, tokens de sesión y claves de API, incluso sin lograr ejecución de código.

Impacto confirmado

Wiz Research demostró explotación exitosa contra imágenes de contenedor actualizadas de WordPress, Drupal y Joomla, y también contra una app PHP básica de “Hello World”. La superficie de ataque es máxima.

Puntuación CVSS v4.0: 9.2 (CRÍTICO)

¿Quién está en riesgo?

Cualquier servidor que corra PHP está potencialmente expuesto. El riesgo es mayor si usas:

  • mod_php con Apache (el modo de más alto riesgo: el ataque ocurre antes de que cargue tu aplicación)
  • PHP 8.1 o anterior (ya sin soporte oficial de seguridad del proyecto PHP)
  • PHP 7.4 o anterior (EOL desde noviembre de 2022, sin actualizaciones de seguridad rutinarias)

Sitios ya afectados

Según los primeros reportes del 21 de octubre:

  • Pinboard (servicio de bookmarks): comprometido
  • Partes de Wikipedia: incidente confirmado (ver Wikimedia Incident 2026-10-21)
  • 4chan y Something Awful: tomados offline preventivamente
  • Sitios japoneses, incluyendo guarderías y sistemas de videojuegos (según ITmedia)

El CTO de Cloudflare escribió en X: “Estamos viendo los primeros ataques emergentes y actualizamos mitigaciones a medida que aparecen nuevos vectores.”

Patchstack confirmó recibir “reportes de explotación activa” de sus socios de hosting.

Las versiones parcheadas (actualiza a estas)

Rama PHP Versión segura
PHP 8.5 8.5.12
PHP 8.4 8.4.27
PHP 8.3 8.3.36
PHP 8.2 8.2.35

PHP 8.1 y anteriores: El proyecto PHP publicó backports mínimos para PHP 7.4, 8.0 y 8.1. Verifica con tu proveedor de hosting o distribución Linux si ya los tiene disponibles. Si no hay parche, aplica las mitigaciones temporales más abajo.

Qué dicen las autoridades

CISA (EE.UU.): Recomienda parchear de inmediato. Declaró que no había observado explotación activa al momento de publicar su aviso, lo que ya cambió horas después.

CERT-EU: “Las organizaciones deberían considerar aislar las aplicaciones con acceso a internet de las redes públicas hasta que haya un parche disponible.”

UK National Cyber Security Centre (NCSC): “Donde la remediación inmediata no sea factible, las organizaciones deberían considerar desconectar el sistema hasta poder mitigarlo completamente.”

NSA y otras agencias gubernamentales también emitieron alertas recomendando desconectar sitios hasta parchear.

OpenAI descubrió las vulnerabilidades a través de su programa de seguridad ofensiva usando modelos ChatGPT, y las reportó a los mantenedores de PHP antes de que fueran explotadas a mayor escala. Publicaron: “Dada la gravedad de estas fallas y el uso extendido de PHP, consideramos este uno de los problemas de seguridad más impactantes de la memoria reciente.”

Cómo protegerte ahora mismo

Paso 1: Actualiza PHP (solución definitiva)

bash
# Verificar versión actual
php -v

# En Ubuntu/Debian con repositorio Ondřej:
sudo apt update && sudo apt upgrade php

# Con cPanel/WHM: Software > EasyApache 4 > actualizar perfil

# Con Plesk: Tools & Settings > Updates > PHP Update

Paso 2: Mitigaciones temporales (si no puedes actualizar ahora)

Para CVE-2026-109618: ajusta los límites en php.ini o en la configuración del servidor:

ini
; En php.ini o en la configuración de FPM/Apache
memory_limit = -1      ; IMPORTANTE: que las apps no puedan sobreescribir esto
post_max_size = 8M     ; (o 32M si necesitas subidas de archivos)
upload_max_filesize = 7M

Importante: No uses RLIMIT_AS ni RLIMIT_DATA como alternativa; no funcionan como mitigación aquí.

Para CVE-2026-109619: deshabilita el progreso de subida de sesiones:

ini
; En php.ini, en el pool de FPM, o en la config del servidor virtualhost
; NO usar ini_set() ni .user.ini, no es suficiente
session.upload_progress.enabled = 0

; En PHP 8.5 también agregar:
fatal_error_backtraces = 0

Reinicia PHP-FPM o Apache después de cada cambio.

Paso 3: Verificar indicadores de compromiso (IoC)

Busca en tus logs:

  • Solicitudes multipart/form-data inusuales seguidas de errores HTTP 500
  • Cookies PHPSESSID de tamaño anormal o con contenido no estándar
  • Reinicios inexplicables de los workers de PHP-FPM
  • Picos de errores de “memory limit exceeded” que no existían antes

Paso 4: Si tienes PHP 7.4 o anterior en producción

Esta es tu señal definitiva. PHP 7.4 lleva más de 3 años sin soporte de seguridad oficial. Las distribuciones pueden haber publicado backports de emergencia, pero no es sostenible. Migrar a PHP 8.2+ debe ser tu prioridad esta semana.

Cómo saber si ya fuiste comprometido

Si sospechas explotación activa en tu servidor:

  1. Aísla inmediatamente: desconecta del tráfico público si es posible.
  2. Revisa logs de acceso en busca de los IoC mencionados arriba.
  3. Busca webshells: archivos PHP creados recientemente en directorios del servidor.
  4. Revisa credenciales: asume que contraseñas, tokens y claves API almacenadas en memoria pueden estar comprometidas; rótalas.
  5. Contacta a un especialista en respuesta a incidentes.

Preguntas frecuentes

¿Afecta solo a WordPress?

No. Afecta a cualquier aplicación que corra sobre PHP: WordPress, Drupal, Joomla, Laravel, Symfony, Magento y cualquier código PHP personalizado. WordPress es solo uno de los ejemplos donde se demostró explotación, por ser el CMS más extendido.

¿Mi hosting ya lo parcheó?

La mayoría de los grandes proveedores de hosting administrado (como WP Engine, Kinsta, Cloudways) recibieron los parches de forma anticipada y los desplegaron el mismo día. Verifica directamente con tu proveedor. Si tienes un VPS o servidor dedicado sin panel, la responsabilidad es tuya.

¿PHP-FPM es menos vulnerable que mod_php?

Sí, relativamente. La arquitectura de PHP-FPM aísla mejor los procesos, lo que hace más difícil, pero no imposible, la explotación. mod_php (integrado directamente en Apache) es el escenario de mayor riesgo porque un atacante puede activar la vulnerabilidad antes de que corra cualquier código de la aplicación.

¿Son explotables en configuraciones por defecto?

Sí. Wiz Research confirmó explotación exitosa en instalaciones por defecto de WordPress, Drupal y Joomla sin ninguna configuración especial.

¿Qué pasa si uso Nginx + PHP-FPM?

Sigue siendo vulnerable. El vector de ataque llega a través de PHP-FPM independientemente del servidor web frontal. Debes actualizar PHP de todas formas.

Conclusión

CVE-2026-109618 y CVE-2026-109619 son un evento de seguridad de nivel crítico. El 69% de los sitios web del mundo corre PHP, y las vulnerabilidades afectan desde PHP 5.4 hasta versiones actuales. La explotación ya está ocurriendo.

La acción correcta es actualizar PHP ahora. Si no puedes hacerlo de inmediato, aplica las mitigaciones temporales y evita exponer el sitio a internet hasta tener el parche.

Si necesitas ayuda para evaluar la exposición de tu infraestructura o responder ante un posible incidente, contáctanos.

Fuentes: NBC News, Patchstack, CISA, CERT-EU, UK NCSC, OpenAI, Cloudflare, Wiz Research, W3Techs.
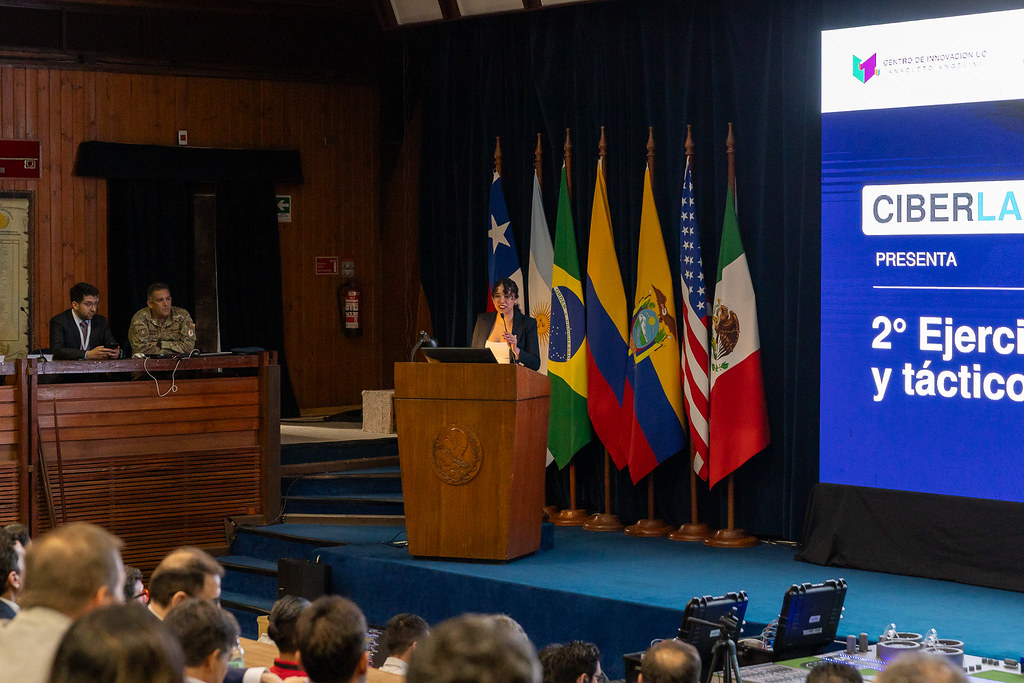
El 24 de julio de 2026 marca un hito en el ecosistema digital chileno. La Agencia Nacional de Ciberseguridad (ANCI) publicó en el Diario Oficial la nómina final de Operadores de Importancia Vital (OIV) correspondiente a la segunda etapa de su primer proceso de calificación.

Con este hito, iniciado originalmente en mayo de 2025, la ANCI da por cerrado el primer ciclo completo de calificación bajo la Ley Marco de Ciberseguridad (Ley N° 21.663).

De 372 preliminares a 239 confirmadas: El filtro de la ANCI

Tras un exhaustivo análisis de las observaciones recibidas durante la consulta pública y los informes técnicos de los organismos sectoriales, el listado se redujo significativamente. De las 372 instituciones calificadas preliminarmente en abril de 2026, 239 fueron declaradas oficialmente como Operadores de Importancia Vital en esta segunda etapa.

La nómina final de esta fase se distribuye en los siguientes sectores críticos:

  • 25 empresas de combustibles: Transporte, almacenamiento o distribución (GLP, combustibles líquidos, gas natural, terminales marítimos y de regasificación).

  • 18 instituciones de agua potable y saneamiento: Empresas que en conjunto cubren el 98% de los clientes regulados a nivel nacional.

  • 40 empresas de transporte: Terrestre, aéreo, ferroviario y marítimo (incluye puertos, aeropuertos, líneas aéreas, ferrocarriles y concesionarias del transporte público de Santiago).

  • 32 concesionarias de servicios públicos: Operadoras de aeropuertos, puertos y autopistas.

  • 25 entidades de seguridad social: AFP, Isapres, cajas de compensación y administradoras del seguro de cesantía.

  • 15 laboratorios farmacéuticos: Dedicados a la fabricación de productos farmacéuticos.

  • 84 entidades rezagadas de la primera etapa: Instituciones de sectores ya evaluados (energía eléctrica, telecomunicaciones, servicios digitales, banca, salud y administración del Estado) que no habían sido incluidas originalmente.

El panorama completo: 1.154 OIV en todo Chile

Si sumamos la primera etapa (cerrada en diciembre de 2025 con 915 OIV) y esta segunda entrega, el debut normativo de la ANCI concluye con un gran total de 1.154 instituciones calificadas como Operadores de Importancia Vital.

Nota: Esta calificación queda firme sin perjuicio de los recursos administrativos y judiciales que aún pueden interponer los operadores afectados.

¿Qué implica realmente quedar calificado como OIV?

Entrar en esta lista no es un simple check regulatorio; implica pasar a jugar en las ligas mayores de la defensa digital. Además de los deberes generales de cualquier prestador de servicios esenciales, las OIV deben cumplir con un set de obligaciones reforzadas:

  • Designar un delegado de ciberseguridad formalmente reconocido ante la ANCI.

  • Contar con programas de capacitación continua para todo el personal.

  • Implementar un SGSI (Sistema de Gestión de Seguridad de la Información): De carácter permanente y estratégico, no como un proyecto de una sola vez.

  • Elaborar planes de continuidad operacional con foco crítico y específico en ciberseguridad.

Los estrictos plazos de reporte de incidentes

El reloj corre rápido bajo la Ley 21.663. Ante un incidente, los tiempos obligatorios son:

Tipo de Reporte Plazo Máximo
Alerta Temprana 3 horas
Informe Preliminar 72 horas
Informe Final 15 días

¿No estás de acuerdo? Canales de apelación

Las instituciones que decidan impugnar su calificación disponen de las siguientes vías legales:

  1. Recursos Administrativos: Conforme a la Ley N° 19.880, gestionados a través de la Oficina de Partes de la ANCI (oficinadepartes@anci.gob.cl).

  2. Reclamación Judicial: De acuerdo a lo contemplado en el artículo 46 de la Ley Marco de Ciberseguridad.

Lo que esto significa para el futuro de tu empresa

La ANCI ha dejado claro que la calificación OIV no es un proceso estático. Sectores enteros se han sumado en cuestión de meses y la revisión de entidades es continua. Si tu empresa opera en estos rubros, o si tu continuidad depende críticamente de la infraestructura digital, la estrategia correcta es construir el cumplimiento con tiempo, no apurarlo a última hora.

En Cut Security acompañamos a las organizaciones a transformar estas exigentes obligaciones en procesos maduros, medibles y continuos. Desde la gobernanza de ciberseguridad y la implementación del SGSI, hasta el monitoreo permanente con Defense365 y nuestro servicio de CISO Virtual.

La meta va mucho más allá de evitar una multa de hasta 40.000 UTM: se trata de garantizar que la continuidad de tu negocio jamás dependa de la suerte.

La Agencia Nacional de Ciberseguridad (ANCI) ha publicado la segunda nómina preliminar de Operadores de Importancia Vital (OIV). Si recibiste la notificación o encontraste a tu empresa en el listado, el regulador acaba de clasificar tu negocio como una pieza crítica para el funcionamiento del país.

Por qué es importante: La razón detrás de tu inclusión

El Estado no seleccionó a estas empresas al azar. La ANCI cruzó datos con reguladores como la SEC, el ISP y la Subsecretaría de Transportes para identificar qué organizaciones tienen en sus manos la estabilidad de Chile.

Tu empresa ha sido agregada a esta nómina porque cumple con criterios de impacto significativo:

  • Dependencia Tecnológica: La provisión de tu servicio depende directamente de redes y sistemas informáticos. Si tus servidores caen, tu operación se detiene.

  • Efecto Dominó: Tienes un alto número de potenciales afectados (directos e indirectos).

  • Ausencia de Alternativas: Posees características de «monoprovisión» o tu servicio no tiene una redundancia fácil en el mercado.

  • Riesgo Sistémico: Una interrupción, ya sea por un ransomware o un sabotaje interno, afectaría la seguridad, el orden público o la provisión continua de servicios esenciales a nivel nacional.

Profundizando: Cómo afecta a tu empresa estar en la [Nómina preliminar OIV segunda etapa]

Estar calificado como OIV cambia de forma inmediata y definitiva las reglas del juego para tu directorio y tu equipo TI. La ciberseguridad ya no es una recomendación de buenas prácticas; es un mandato legal.

  • El reloj normativo (30 días): Tienes exactamente 30 días corridos desde la publicación (24 de abril) para presentar observaciones o descargos técnicos a través del Portal ANCI si consideras que tu empresa no debería estar en la lista.

  • Nuevas y estrictas obligaciones: Si la calificación se vuelve definitiva, tu empresa quedará sujeta a los estándares de la nueva Ley Marco de Ciberseguridad. Esto significa auditorías obligatorias, plazos perentorios para reportar incidentes (incluso intentos de ataque) y la obligación de contar con infraestructura resiliente.

  • El riesgo del incumplimiento: En un escenario donde las empresas en Chile sufren más de 10.000 ataques diarios, una brecha de seguridad ya no solo implica pérdida de datos o dinero, sino multas millonarias por parte del Estado y un daño reputacional severo por negligencia.

La Transformación: Del pánico regulatorio a la ventaja competitiva

Lo que te llevas hoy: Aparecer en la nómina de la ANCI es la validación de que tu empresa es fundamental para el mercado. En lugar de ver esta normativa como una carga burocrática, debes utilizarla como el acelerador para modernizar tu postura de seguridad. Al blindar tu infraestructura y formalizar tus políticas, mitigas tu riesgo financiero, evitas multas y le demuestras a tus clientes que operar contigo es sinónimo de confianza absoluta.

¿Qué sigue ahora?

Si tu empresa está en la nómina preliminar, el momento de actuar es hoy. No esperes a que el plazo expire ni a que ocurra un incidente para descubrir que tu red era vulnerable.

En Cut Security somos expertos en mitigar riesgos y proteger operaciones críticas. Te ayudamos a entender tu posición frente al regulador, a evaluar la viabilidad de tus descargos y, lo más importante, a alinear tu infraestructura con las exigencias de la Ley Marco de Ciberseguridad para que puedas dormir tranquilo.

Ve el listado en este link: Diario Oficial

Contáctanos hoy en contacto@cutsecurity.cl o visita www.cutsecurity.cl y toma el control de tu seguridad antes de que el Estado (o un ciberdelincuente) lo haga por ti.

La ANCI ha publicado las Instrucciones Generales 2, 3 y 4. Descubre los plazos, la figura del Delegado de Ciberseguridad y los protocolos de respuesta inmediata que tu empresa debe implementar ya.

Guía Crítica: Lo que exigen las nuevas instrucciones de la ANCI para Operadores de Importancia Vital

La Agencia Nacional de Ciberseguridad (ANCI) ha oficializado tres nuevas normas técnicas y administrativas de cumplimiento obligatorio. Si tu organización es un Operador de Importancia Vital, tienes plazos estrictos para reestructurar tu defensa y tu organigrama.

Por qué es importante

La Ley Marco de Ciberseguridad (N° 21.663) ya no es una promesa, es una realidad operativa. Las nuevas instrucciones (N° 2, 3 y 4) publicadas en el Diario Oficial establecen el «cómo» técnico que faltaba.

  • Se acabó la ambigüedad: Se definen tiempos de respuesta exactos (incluso de 3 horas) ante incidentes.

  • Separación de poderes: Se obliga a separar la ciberseguridad de la gerencia TI tradicional.

  • Plazos fatales: Las empresas tienen 60 días corridos desde su calificación oficial para cumplir con estas medidas.


Profundizando: El desglose de las nuevas exigencias

A continuación, analizamos el impacto real de cada instrucción para tu operación diaria y cumplimiento normativo.

1. Instrucción General N° 3: El Delegado de Ciberseguridad

Esta es quizás la exigencia organizacional más fuerte. Los Operadores de Importancia Vital deben designar un delegado de ciberseguridad que actúe como contraparte ante la ANCI.

  • No puede ser el Gerente de TI: La norma es explícita. El cargo no puede ser desempeñado por el responsable de TI para asegurar independencia funcional y objetividad al reportar riesgos.

  • Acceso Directo al Directorio: El delegado debe tener canal directo con la máxima autoridad de la empresa, sin intermediarios operativos que puedan «suavizar» los informes.

  • Perfil Técnico: No basta con un administrativo; debe contar con formación o certificación especializada en ciberseguridad o gestión de riesgos.

    Dato Clave: Si tu empresa es parte de un grupo empresarial, se permite designar un delegado para múltiples entidades del grupo.

2. Instrucción General N° 4: Contención de Incidentes y «La Regla de las 3 Horas»

La ANCI ha subido el estándar técnico para la respuesta ante incidentes. Ya no basta con «intentar» arreglarlo; hay obligaciones procedimentales estrictas.

  • Acción Inmediata: Ante un incidente, se debe restringir el acceso a sistemas comprometidos y aislar la infraestructura afectada para evitar la propagación.

  • Cambio de Credenciales en 3 Horas: Si hay impacto en la confidencialidad o integridad, la institución debe cambiar las contraseñas de administración y bloquear accesos remotos expuestos en un plazo máximo de tres horas desde la detección.

  • Segmentación de Red: Es obligatorio implementar segmentación lógica o física para evitar el movimiento lateral del atacante. Si tu red es plana, estás en incumplimiento.

  • Política de Firewalls: Se exige el principio de Whitelisting (bloqueo por defecto, solo permitir lo necesario).

3. Instrucción General N° 2: Acceso a la Plataforma de Reportes

Esta instrucción es más administrativa pero vital para la operatividad. Regula cómo los encargados de ciberseguridad se inscriben en el portal de la ANCI.

  • Flexibilidad de Autenticación: Reconociendo la realidad operativa, se autoriza excepcionalmente el uso de medios distintos a la «Clave Única» para encargados que no puedan acceder a ella, siempre que se acredite el vínculo con la institución.


La Transformación: ¿Qué debe cambiar en tu empresa hoy?

Para cumplir con este nuevo estándar y evitar sanciones, tu organización debe evolucionar de una postura reactiva a una de gobernanza activa:

  1. Independencia: Tu área de Ciberseguridad debe salir de la sombra de TI.

  2. Velocidad: Tus protocolos de respuesta a incidentes (IRP) deben ser probados para ejecutarse en menos de 180 minutos.

  3. Arquitectura: Debes auditar tu infraestructura para asegurar segmentación y configuraciones de firewall restrictivas.


Qué sigue ahora

La implementación de estas medidas requiere experiencia técnica avanzada y consultoría legal estratégica. En Cut Security, contamos con el equipo certificado y la experiencia en Ethical Hacking y Gobernanza (ISO 27001) para ayudarte a transicionar.

No esperes a que corran los 60 días.

¿Necesitas un Delegado de Ciberseguridad externo o auditar tu capacidad de respuesta ante la regla de las 3 horas?

Habla con un experto de Cut Security hoy.

La ANCI publicó la nómina del primer procedimiento de calificación de Operadores de Importancia Vital (OIV). Descubre si tu empresa está en la lista y cómo evitar multas de hasta 40.000 UTM con Cut Security.

La noticia en breve

La Agencia Nacional de Ciberseguridad (ANCI) ha avanzado en el primer procedimiento de calificación para definir quiénes son los Operadores de Importancia Vital (OIV) en Chile. Si tu empresa pertenece a sectores críticos como energía, salud, banca o telecomunicaciones, es muy probable que tus obligaciones legales en ciberseguridad acaben de cambiar drásticamente.

Por qué es importante

Ser calificado como OIV no es una etiqueta más; es un cambio en las reglas del juego que impacta directamente tu responsabilidad legal y financiera.

  • Multas millonarias: El incumplimiento de la Ley Marco de Ciberseguridad (Ley 21.663) puede derivar en sanciones de hasta 40.000 UTM.

  • Plazos fatales: La ley exige reportes de incidentes en ventanas de tiempo extremadamente cortas (3 horas para alertas tempranas).

  • Responsabilidad legal: Los directorios y gerencias ahora tienen responsabilidad directa sobre la ciberseguridad de la organización.


¿Quiénes son los nuevos OIV en este primer proceso?

La ANCI ha focalizado este primer procedimiento de calificación en infraestructuras cuya interrupción causaría un impacto severo en la seguridad pública o económica del país.

Según la nómina presentada, los sectores bajo la lupa en esta etapa son:

  1. Energía: Generación, transmisión y distribución eléctrica.

  2. Telecomunicaciones: Proveedores de internet y telefonía.

  3. Infraestructura Digital: Proveedores de servicios TI gestionados por terceros y data centers.

  4. Servicios Financieros: Banca y medios de pago.

  5. Salud: Prestadores institucionales (clínicas, hospitales, laboratorios).

El dato: Si tu empresa provee servicios a alguno de estos sectores, también podrías verte afectado indirectamente por exigencias de cumplimiento en la cadena de suministro.


Tus nuevas obligaciones (y cómo cumplirlas)

Si tu organización aparece en la nómina de OIV, la normativa te exige elevar tus estándares de inmediato. Ya no basta con tener un antivirus; la ley demanda una gestión proactiva y documentada.

Aquí es donde la improvisación sale cara. Debes implementar:

  • Sistema de Gestión de Seguridad de la Información (SGSI): Basado en estándares como ISO 27001. Necesitas políticas claras, no solo papel mojado.

  • Reporte Obligatorio de Incidentes: Debes tener la capacidad técnica para detectar y notificar incidentes graves a la ANCI en plazos de horas.

  • Auditorías y Hacking Ético: La ley exige pruebas de penetración para validar la robustez de tus sistemas frente a atacantes reales.

  • Continuidad Operativa: Planes probados para que tu negocio siga funcionando (o se recupere rápido) tras un ataque.


La solución: Blindaje con Defense365

En Cut Security, entendemos que la normativa puede ser abrumadora. Por eso, hemos diseñado soluciones que no solo te ayudan a cumplir con la ANCI, sino que protegen la continuidad de tu negocio.

Nuestro servicio Defense365 está alineado con las exigencias para OIVs:

  • Ethical Hacking Continuo: No esperamos a que te ataquen. Simulamos ataques reales para identificar vulnerabilidades críticas antes que los criminales y cumplir con las auditorías exigidas.

  • Monitoreo de Dominios y Servidores (SIEM): Vigilancia 24/7 para detectar accesos no autorizados y amenazas en tiempo real, permitiéndote cumplir con los estrictos plazos de reporte de incidentes.

  • Implementación de Políticas SGSI: Diseñamos tu sistema de gestión alineado a la ISO 27001, garantizando que tengas la estructura organizacional que la ley fiscalizará.

  • Gestión de Incidentes: Respuesta rápida ante Ransomware o Phishing para minimizar el impacto financiero y legal.

La transformación

Dejas de ver la Ley de Ciberseguridad como una amenaza de multa y la conviertes en una ventaja competitiva. Con Cut Security, pasas de la incertidumbre a la protección proactiva y continua.


¿Quieres ver el listado oficial de OIV 2025?

No esperes a la carta de sanción. Verifica tu estado en la nómina de la ANCI y asegura tu cumplimiento hoy mismo.

VER LISTADO OFICIAL OIV 2025

¿Necesitas evaluar tu brecha de cumplimiento? En Cut Security realizamos una evaluación inicial de riesgos y necesidades para alinear tu empresa con la normativa vigente.

👉 Contactar a un experto en OIV ahora

En Cut Security creemos firmemente que la excelencia se construye a diario, con aprendizaje constante, desafíos reales y sobre todo, personas comprometidas. Por eso, hoy queremos compartir con orgullo la participación de uno de nuestros profesionales en una de las competencias de ciberseguridad más exigentes del país: el CTF Llaitún 2025 Bis.

🛡️ ¿Qué es el CTF Llaitún?

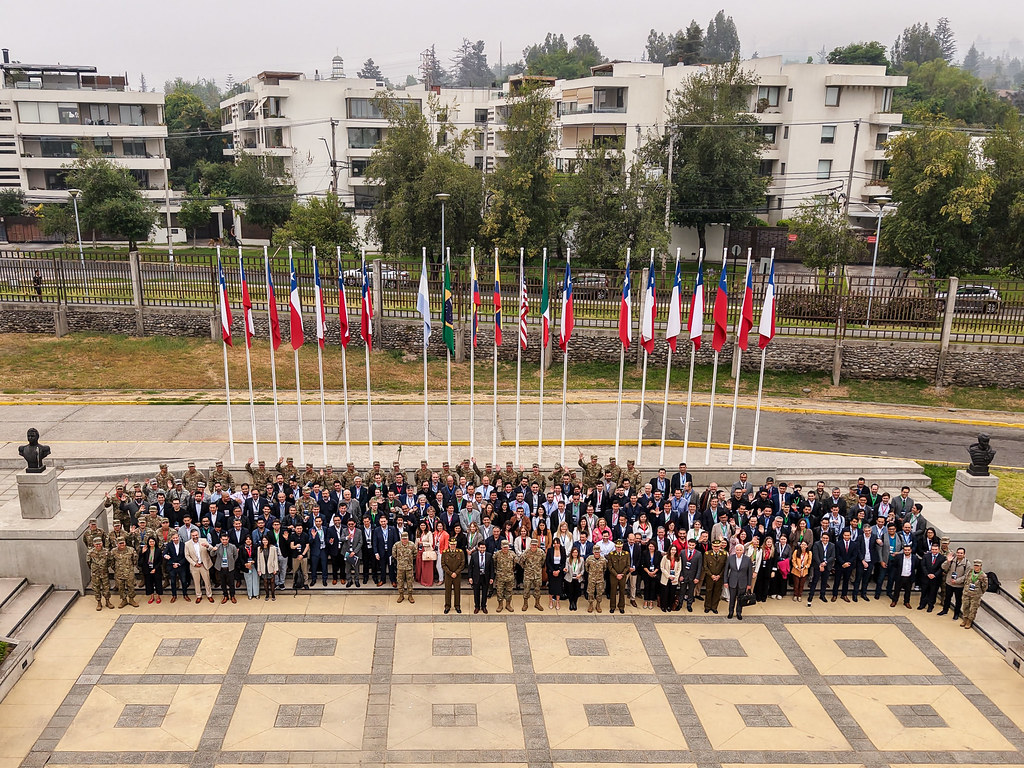
El Capture The Flag (CTF) Llaitún 2025 Bis es una competencia organizada por Dreamlab Technologies, en conjunto con Ciberlab de la Pontificia Universidad Católica de Chile y el Ejército de Chile. Este evento congrega a especialistas en ciberseguridad de distintas instituciones públicas y privadas, quienes deben resolver desafíos técnicos que simulan ataques reales y vulnerabilidades complejas en entornos controlados.

En esta edición, el evento se realizó tanto de forma presencial en la Academia de Guerra del Ejército de Chile como de manera remota, lo que permitió una mayor participación de jugadores a nivel nacional.


Representando a Grupotech: Sebastián Cifuentes

Sebastián Cifuentes, parte esencial de nuestro equipo técnico, recibió una invitación directa de la ANCI (Agencia Nacional de Ciberseguridad) para participar del CTF en representación de Grupotech, como parte de los servicios esenciales del país.

Sebastián compitió de forma individual y online, enfrentando una serie de pruebas diseñadas para evaluar habilidades en ciberdefensa, análisis de vulnerabilidades, criptografía, ingeniería inversa, y más.

🏆 Resultados destacados

Tras una intensa jornada de desafíos, Sebastián logró posicionarse en el puesto número 11 del ranking general de jugadores, con una puntuación de 2010 puntos, superando a decenas de participantes provenientes de CSIRTs, instituciones financieras, universidades y empresas de tecnología de todo el país.


🌱 Formación continua y compromiso con la excelencia

Este tipo de experiencias reflejan el enfoque que tenemos en Cut Security: apostamos por el desarrollo constante de nuestros profesionales, por mantenernos siempre un paso adelante en materia de ciberseguridad, y por aportar activamente en iniciativas que promuevan la colaboración entre el mundo público y privado.

Sebastián, además de sus certificaciones en hacking ético, SGSI y ciberseguridad ofensiva/defensiva, participa activamente en proyectos como DEFENSE365, donde lidera acciones de protección, monitoreo e investigación frente a amenazas avanzadas.


🧩 La ciberseguridad se construye con talento

En un mundo donde los ciberataques son cada vez más sofisticados, contar con profesionales como Sebastián no solo es una ventaja, es una necesidad. Como organización, no podemos estar más orgullosos de contar con su talento, dedicación y visión estratégica.

Agradecemos su esfuerzo, y lo felicitamos por representar con altura a Grupotech y Cut Security en un evento tan importante para la comunidad de ciberseguridad nacional.


🚀 Seguimos avanzando

En Cut Security continuamos fortaleciendo nuestras capacidades, compartiendo conocimiento y sumando experiencias reales que nos permitan proteger mejor a nuestros clientes y aportar al ecosistema digital del país.

¡Felicidades Sebastián! Este es solo un nuevo hito en tu camino profesional… y estamos felices de recorrerlo contigo.

bienvenida simulacion de ciberataque 54950269195 l

simulacion de ciberataque 2 54949965426 l

simulacion de ciberataque 5 54950164133 l

Artículos Destacados